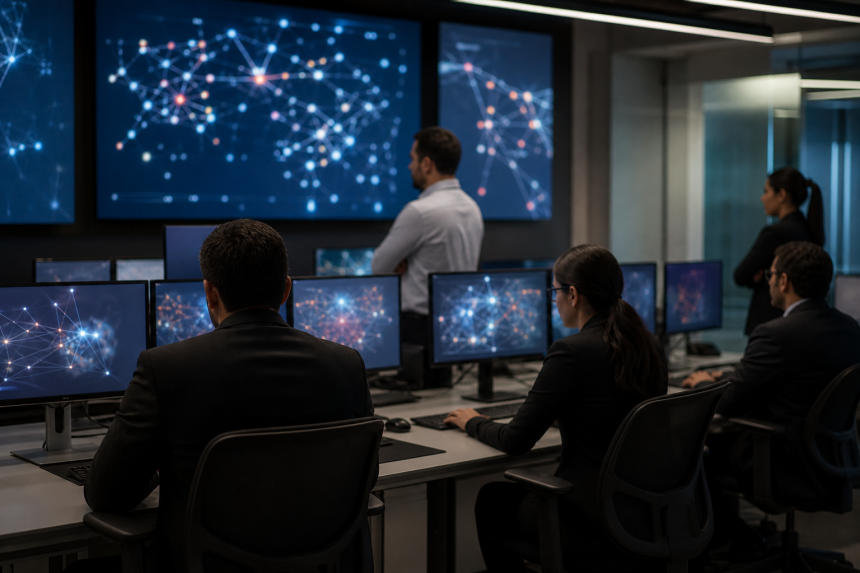
O Brasil realizou, entre 21 e 25 de setembro de 2026, a oitava edição do Exercício Guardião Cibernético, treinamento voltado à proteção de infraestruturas críticas e serviços essenciais. A atividade reuniu cerca de 1,3 mil participantes em Brasília, representantes de aproximadamente 300 organizações e integrantes de 14 países.
Coordenado pelo Comando de Defesa Cibernética do Exército Brasileiro e conduzido sob responsabilidade do Ministério da Defesa, o exercício simulou incidentes digitais com potencial para afetar setores estratégicos. Entre as áreas envolvidas estavam energia, transporte, recursos hídricos, comunicações, biossegurança e economia.
De acordo com o Ministério da Defesa, o objetivo é ampliar a capacidade de coordenação entre instituições públicas, empresas privadas, reguladores e operadores de serviços essenciais diante de situações de crise cibernética.
Exercício ocorreu em diferentes cidades brasileiras
Embora o contingente de aproximadamente 1,3 mil pessoas se refira às atividades realizadas em Brasília, o Guardião Cibernético 8.0 teve uma abrangência nacional mais ampla. A programação ocorreu simultaneamente em Brasília, Belém, Manaus, Curitiba, Recife, Rio de Janeiro e São Paulo.
A Comissão Nacional de Energia Nuclear informou que o conjunto das ações envolveu mais de 380 instituições e cerca de 4 mil pessoas em todo o país. Os números representam o alcance total da operação e não devem ser confundidos com os participantes contabilizados especificamente na capital federal.
A distribuição das atividades por diferentes cidades permitiu incluir instituições ligadas a setores e estruturas localizadas em várias regiões. A estratégia também reforça que a resiliência digital depende da integração entre redes, instalações e organizações que podem estar geograficamente distantes, mas fazem parte de cadeias de serviços interdependentes.
Simulações testam resposta a crises digitais
Exercícios de defesa cibernética como o Guardião Cibernético não representam necessariamente a resposta a um ataque real. Eles criam cenários controlados para verificar como as organizações identificam incidentes, acionam equipes, compartilham informações e mantêm a continuidade de serviços enquanto uma ameaça é investigada.
Na prática, a atividade permite testar planos de contingência, comunicação de crise e procedimentos de resposta técnica. Também ajuda a identificar falhas de coordenação ou pontos que precisam ser aperfeiçoados antes que um incidente verdadeiro comprometa sistemas de energia, abastecimento de água, transportes, telecomunicações, finanças ou instalações estratégicas.
O treinamento ainda evidencia a dimensão coletiva da segurança cibernética. A proteção de uma infraestrutura crítica não depende apenas dos controles internos de uma empresa ou órgão público. Ela exige comunicação com fornecedores, autoridades, equipes especializadas, reguladores e instituições responsáveis por outros serviços que podem ser afetados por uma mesma ocorrência.
Setor nuclear avaliou cenários de risco
Entre as instituições participantes estiveram órgãos ligados ao setor nuclear. Segundo a Autoridade Nacional de Segurança Nuclear, a edição de 2026 incluiu cenários relacionados a ataques híbridos, engenharia social e riscos envolvendo sistemas associados a tecnologias emergentes.
A programação também considerou situações relacionadas a pequenos reatores modulares, conhecidos pela sigla SMR. A abordagem amplia o debate sobre cibersegurança em ambientes nos quais sistemas digitais, processos industriais e requisitos de segurança operacional precisam funcionar de maneira coordenada.
Em instalações nucleares e em outras infraestruturas críticas, um incidente cibernético pode ter efeitos que ultrapassam a indisponibilidade de computadores ou redes corporativas. Por isso, exercícios de simulação avaliam não apenas a detecção técnica de uma ameaça, mas também a tomada de decisão, a comunicação entre instituições e a preservação de operações essenciais.
Integração se torna prioridade para infraestruturas críticas
A realização do Guardião Cibernético 8.0 ocorre em um cenário no qual serviços públicos e privados estão cada vez mais conectados. Sistemas de controle, plataformas de comunicação e redes de gestão são usados para administrar operações que impactam diretamente a população, o funcionamento da economia e a segurança nacional.
Ao reunir organizações de diferentes setores e países, o exercício cria oportunidades para comparar procedimentos e fortalecer a cooperação diante de ameaças digitais complexas. A experiência também contribui para tornar mais claros os papéis de cada participante quando um incidente exige resposta rápida e decisões coordenadas.
O treinamento realizado em setembro não significa que todos os riscos estejam eliminados. Seu principal resultado é oferecer um ambiente para avaliar capacidades, encontrar vulnerabilidades e aprimorar protocolos. Em um contexto de dependência crescente da tecnologia, essa preparação é parte da estratégia para manter serviços essenciais funcionando mesmo diante de crises cibernéticas.